“Vírus no carro”: malware infecta central multimídia sem motorista perceber
Pesquisadores da Kaspersky identificaram um malware sofisticado que infectava centrais multimídia de carros com Android, explorando seus próprios sistemas de atualização. O ataque, que transformava os dispositivos em ferramentas para fraude
Publicado em 18 de set. de 2026 · Fonte: Canaltech
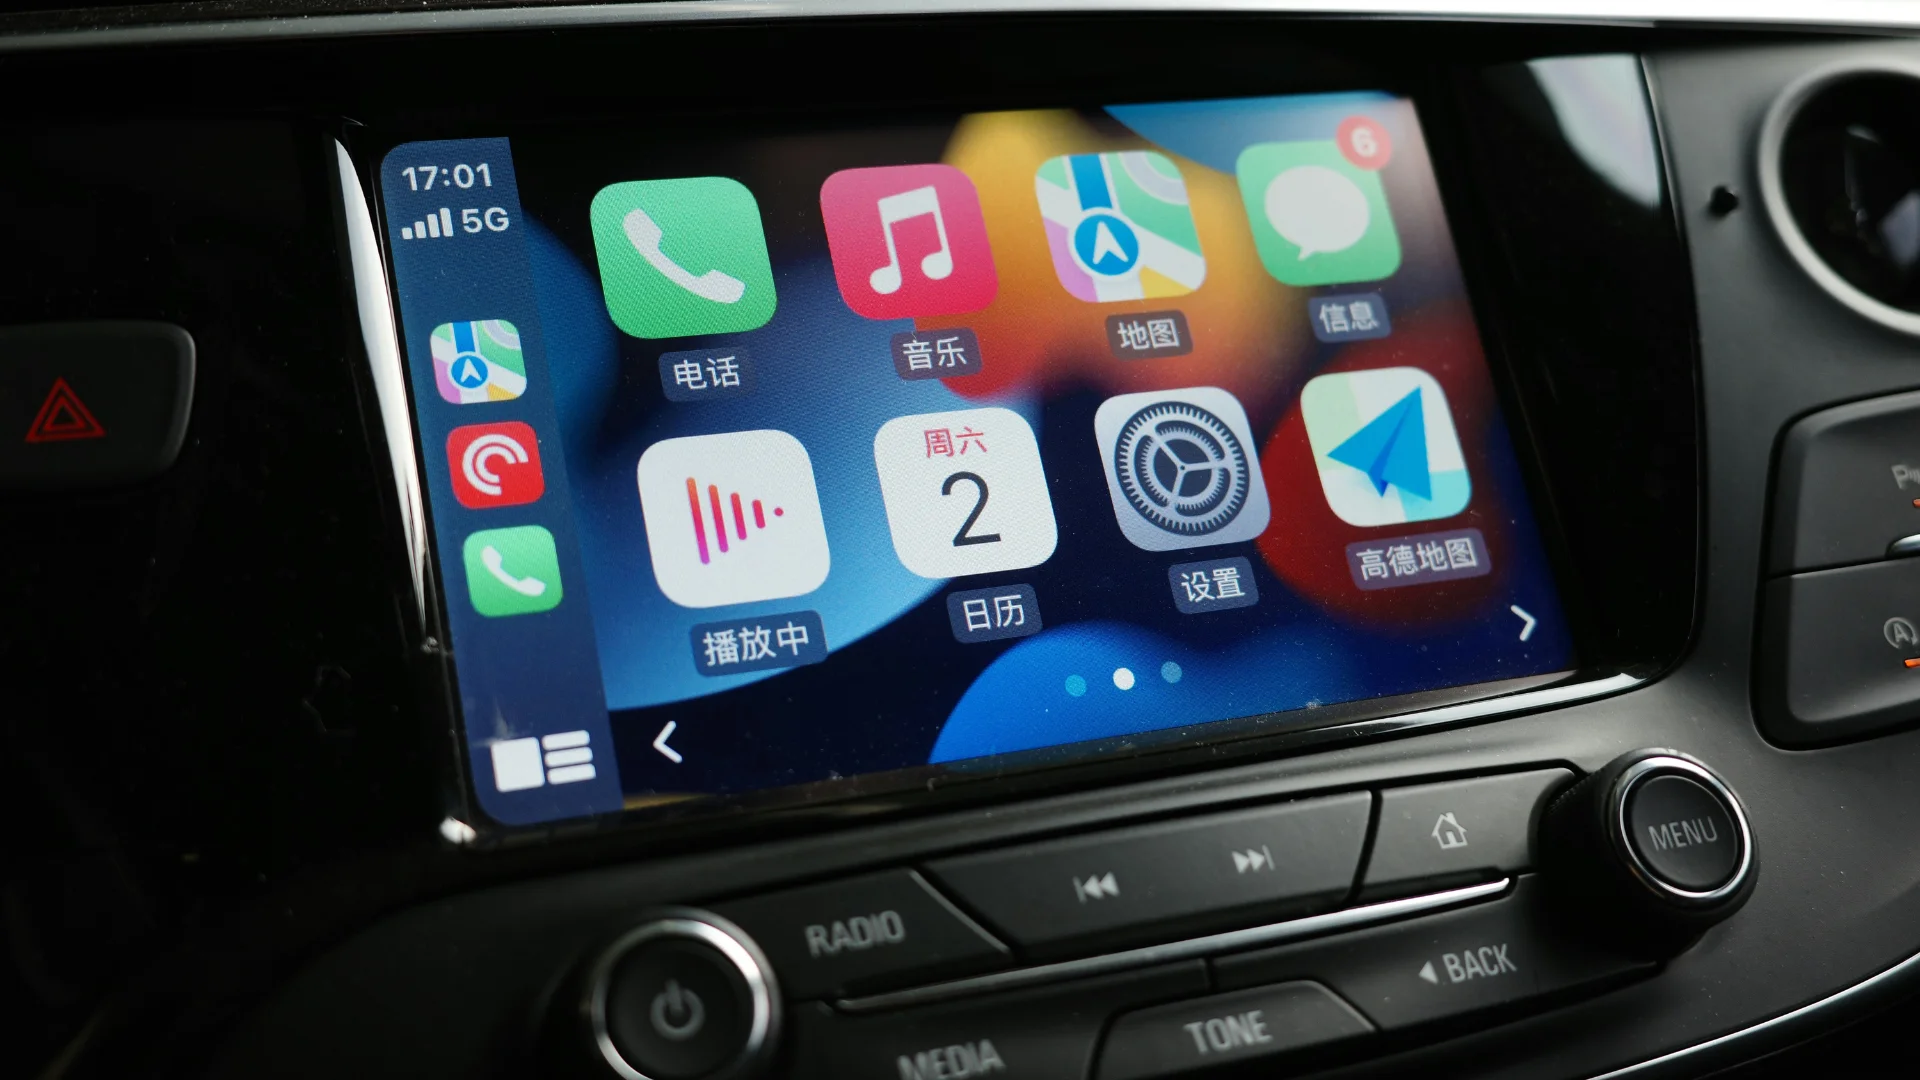
Pesquisadores da Kaspersky revelaram uma sofisticada campanha de malware que visava diretamente centrais multimídia automotivas baseadas em Android. O ataque, que explorava o próprio sistema de atualização dos aparelhos, permitia a instalação silenciosa de programas maliciosos, transformando os dispositivos em ferramentas para fraudes online. Essa descoberta sublinha a crescente vulnerabilidade dos veículos modernos à cibersegurança, à medida que mais sistemas se conectam à internet.
A investigação técnica, divulgada pela Securelist, detalhou que as centrais afetadas utilizavam software da fabricante chinesa DoFun. A infecção ocorria através do TWCore, um aplicativo legítimo responsável pela coleta de dados técnicos e atualizações. Criminosos abusaram desse canal para injetar o JarService, um software sem interface que operava em segundo plano, possibilitando o download de outros módulos maliciosos para o sistema. Importante ressaltar que o motorista não precisava interagir com links suspeitos ou pendrives infectados; a ameaça chegava através de um mecanismo de atualização que deveria ser seguro.
Como o Malware Agia no Veículo
Uma vez infectada, a central multimídia ficava sob o controle dos criminosos, que podiam executar diversos comandos. A análise da Kaspersky detectou funções para coletar informações técnicas detalhadas, como modelo do aparelho, resolução de tela, rede Wi-Fi conectada e endereço MAC. Além disso, o malware tinha a capacidade de baixar módulos adicionais e realizar fraudes publicitárias, gerando receita ilícita para os atacantes. Este tipo de ataque destaca a necessidade de vigilância contínua sobre a segurança de softwares embarcados.
Outro objetivo crítico do malware era transformar o dispositivo em um proxy, redirecionando o tráfego de internet de terceiros pela conexão do veículo. Isso permitia que a central multimídia infectada fosse incorporada a uma botnet – uma rede de equipamentos controlados remotamente – para atividades ilícitas. A Kaspersky associou esta campanha com alta confiança ao MoYu Group, um grupo já conhecido por estar ligado à botnet BadBox, responsável por ataques a outros dispositivos Android conectados à internet.
Impacto e Medidas de Proteção
Embora não haja evidências de que os invasores tenham obtido controle sobre sistemas críticos do veículo, como direção ou freios, o foco na central multimídia e sua conectividade com a internet representa um risco significativo. A DoFun foi alertada sobre a falha e prontamente informou que a corrigiu. Contudo, dado que a infecção explorava um sistema de atualização legítimo, não existe uma única ação do motorista que elimine o risco por completo. A Kaspersky não divulgou uma lista específica de veículos afetados, mas enfatizou que ter Android Auto ou uma central baseada em Android não implica, por si só, vulnerabilidade.
- Mantenha a Central Atualizada: A principal medida é garantir que o software da central esteja sempre com as últimas atualizações de segurança.
- Fontes Oficiais: Instale aplicativos e atualizações apenas de fontes oficiais e confiáveis.
- Suporte do Fabricante: Priorize centrais de fabricantes que demonstram compromisso com o suporte contínuo de software e segurança.
- Atenção a Comportamentos Anômalos: Procure assistência técnica se a central exibir anúncios inesperados, apresentar lentidão, comportamentos estranhos ou consumo incomum de dados.
A conectividade de centrais multimídia, inclusive via cartão SIM, oferece conveniência, mas também amplia a superfície de ataque para criminosos cibernéticos. A conscientização e a adoção de boas práticas de segurança são cruciais para proteger os motoristas e seus veículos contra essas ameaças emergentes.
Com informações de Canaltech.
Onde comprar

Celular Smartphone Realme C73 256gb 8gb Ram Dual Sim 120hz 6000mAh Verde

Smartphone Motorola Moto G17 4g - 128gb 12gb (4gb Ram + 8gb Ram Boost), Camera 50mp Sony Lytia 600, Tela Fhd+ 60hz, Bateria 5200 Mah - Rosa

Perguntas frequentes
Como o malware conseguia infectar as centrais multimídia?
O malware explorava o aplicativo legítimo TWCore, responsável por coletar informações técnicas e atualizar o software das centrais, para instalar programas maliciosos sem a percepção do motorista.
O motorista precisava fazer algo para o carro ser infectado?
Não. A infecção ocorria de forma silenciosa e automática através do próprio mecanismo de atualização da central, sem que o motorista precisasse clicar em links ou instalar aplicativos suspeitos.
Quais são os riscos para os motoristas e seus veículos?
O malware podia coletar dados técnicos do aparelho, realizar fraudes publicitárias e transformar a central em um proxy para integrar botnets, embora não haja evidências de controle sobre sistemas críticos do veículo.
Com informações de Canaltech.
Este conteúdo pode conter links afiliados. Ao comprar por eles, o TechHoje pode receber comissão sem custo adicional para você.